よむ、つかう、まなぶ。
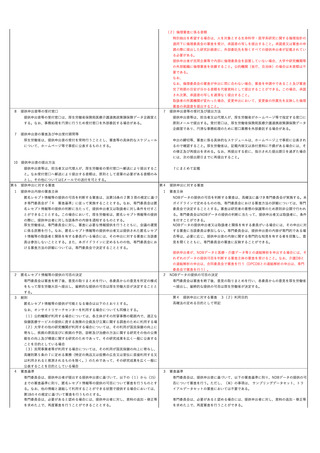
(参考資料3)新旧ガイドライン対応表 (18 ページ)
出典
| 公開元URL | https://www.mhlw.go.jp/stf/index_00051.html |
| 出典情報 | 社会保障審議会 医療保険部会 匿名医療情報等の提供に関する専門委員会(第17回 9/6)《厚生労働省》 |
ページ画像
ダウンロードした画像を利用する際は「出典情報」を明記してください。
低解像度画像をダウンロード
プレーンテキスト
資料テキストはコンピュータによる自動処理で生成されており、完全に資料と一致しない場合があります。
テキストをコピーしてご利用いただく際は資料と付け合わせてご確認ください。
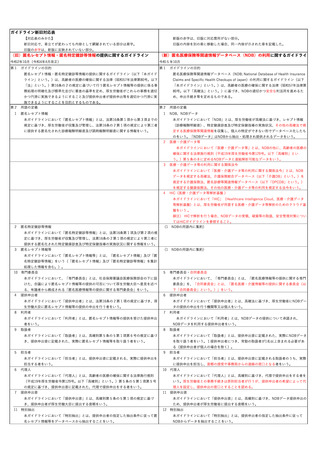
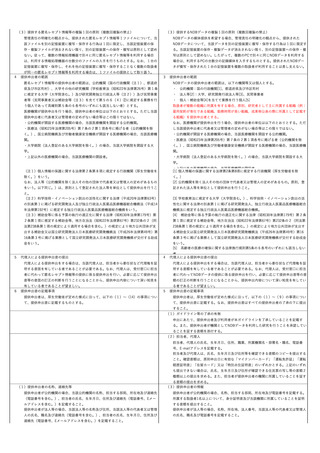
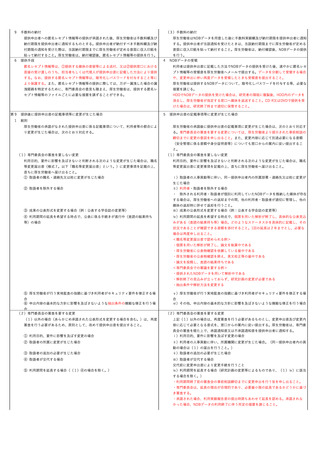
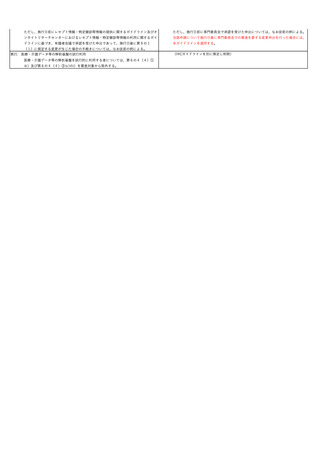
ⅳ)技術的安全管理措置
(4)技術的な安全管理措置
a)NDBデータを取り扱うPC等においてNDBデータを処理することができる者を限定す
るため、適切な処置を講じること。
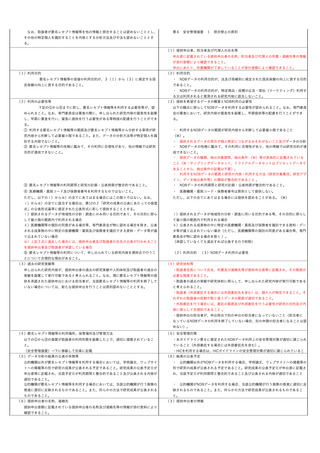
a)匿名レセプト情報等を利用する情報システムへのアクセスにおける取扱者の識別と
・
NDBデータを利用するPC等へのアクセス時に、取扱者の識別と認証を行うこと
・
二要素認証[1]を採用すること。この場合は、パスワードの定期的な変更は必要
認証を行うこと。
b)上記a)の取扱者の識別・認証に用いる手段として、セキュリティ強度を考慮し、IC
カード等のセキュリティ・デバイス+パスワード、ICカード+バイオメトリクス(指
ない。
紋、静脈、虹彩のような取扱者の生体的特徴を利用した生体計測)やユーザID ・パス
[1]ICカード等のセキュリティ・デバイス+パスワード、ICカード+バイオメトリクス
ワード+バイオメトリクスといった2つの独立した要素を用いて行う方式(二要素認証)
(指紋、静脈、虹彩のような利用者の生体的特徴を利用した生体計測)やユーザID ・パス
を採用することを求める。この場合は、必ずしもパスワードの定期的な変更は必要な
ただし、何らかの事情で上記の実装が困難な場合は、ユーザIDとパスワードを組み合わ
ワード+バイオメトリクスといった2つの独立した要素を用いて行う方式
・ 利用者の識別・認証にIDとパスワードの組み合わせを用いる場合、それらの情
せた認証を行うこと。その場合は、以下の事項に留意すること。
報を本人しか知り得ない状態に保つよう対策を行い、他者への譲渡又は貸与は行わない
こと。
・ パスワードは定期的に変更し(最長でも2ヶ月以内)、極端に短い文字列を使用し
・パスワードルールは以下の通りとする。
ないこと。英数字、記号を混在させた8文字以上の文字列が望ましい。なお、下記の要
ⅰ)パスワードは8文字以上の英数字、記号を混在させた推定困難な文字列とする。
件を含め、適切に設定された13文字以上のパスワードを用いる場合は定期的な変更は求
ⅱ)パスワードは原則2ヶ月ごとに変更する。ただし、13文字以上の英数字、記号を混
めない。
・ 匿名レセプト情報等が複写された情報システムが複数の者によって利用される場合
在させた推定困難な文字列を設定した場合、定期的な変更は不要である。
・ NDBデータを利用・保存している情報システムに複数の者がログインする場合、シ
にあっては、当該システム内のパスワードファイルでパスワードは必ず暗号化(不可逆
ステム内のパスワードは暗号化(不可逆変換が望ましい。)された状態で管理・運用さ
変換が望ましい。)され、適切な手法で管理及び運用が行われること。利用者識別にIC
れること。
カード等他の手段を併用した場合は、システムに応じたパスワードの運用方法を運用管
理規程にて定めること。
・ 取扱者がパスワードを忘れたり、盗用されたりする恐れがある場合で、システム管
・
理者がパスワードを変更する場合には、取扱者の本人確認を行い、どのような手法で本
責任者等、本人以外がパスワードを変更する場合には、当該利用者の本人確認を行い、
人確認を行ったのかを台帳に記載(本人確認を行った書類等のコピーを添付)し、本人
記録を残すこと。(※※)
以外が知りえない方法で再登録を実施すること。
・ システム管理者であっても、取扱者のパスワードを推定できる手段を防止するこ
・ システム管理者であっても、取扱者のパスワードを推定できないようにすること。
と。(設定ファイルにパスワードが記載される等があってはならない。)
(設定ファイルにパスワードが記載される等があってはならない。)
取扱者がパスワードを忘れたり、盗用されたりする恐れがあり、情報システム運用
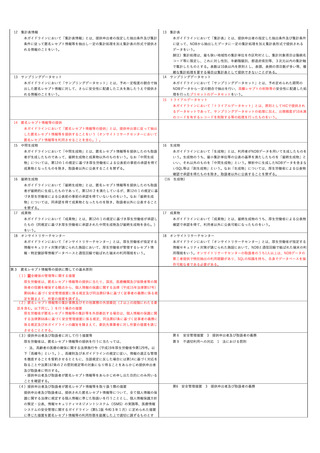
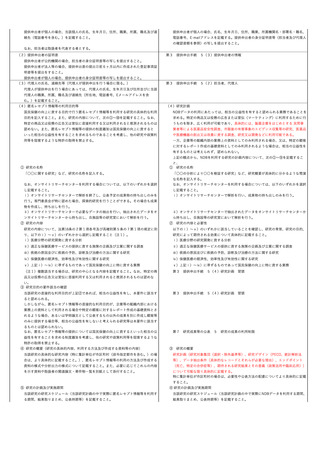
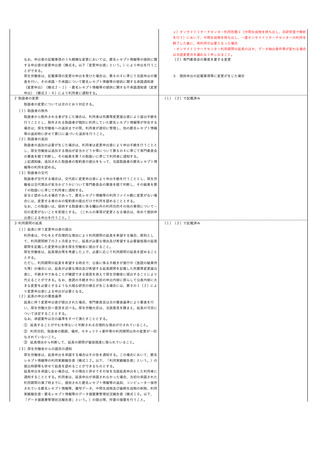
b)不正アクセス行為を防止するため、適切な措置を講じること。NDBデータの漏洩、滅
失、毀損を防止するため、適切な措置を講じること。
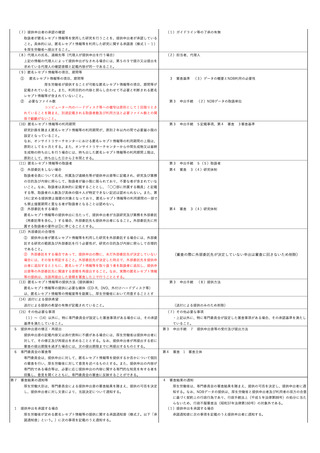
d)匿名レセプト情報等を利用する情報システムへのアクセスの記録及び定期的なログ
①
利用端末の管理
の確認を行うこと。アクセスの記録は少なくとも取扱者のログイン時刻、アクセス時間
・
NDBデータを利用するPC等へのアクセスの記録及び定期的なログの確認を行うこ
並びにログイン中に操作した取扱者が特定できるようにすること。
と。
・
アクセスの記録は少なくとも取扱者のログイン時刻(信頼できる時刻情報であるこ
と)、アクセス時間及びログイン中に操作した取扱者が特定できること。利用終了後少
e)匿名レセプト情報等を利用する情報システムはアクセス記録機能を備えたものであ
なくとも1年は保管すること。
・仮にアクセス記録機能がない場合には、業務日誌等で操作の記録(操作者及び操作内
ること。仮に当該機能がない場合には、業務日誌等で操作の記録(操作者及び操作内
容)を必ず行うこと。
容)を必ず行うこと。
なお、記録等は利用終了後少なくとも1年は保管すること。
f)匿名レセプト情報等を利用する情報システムにアクセスログへのアクセス制限を行
・
NDBデータを利用するPC等にアクセスログへのアクセス制限を行い、アクセスロ
い、アクセスログの不当な削除、改ざん及び追加等を防止する対策を講ずること。
グの不当な削除、改ざん、追加などを防止する対策を講じること。(※※)
g)上記f)のアクセスの記録に用いる時刻情報は信頼できるものであること。
c)取扱者が匿名レセプト情報等を利用する情報システムの端末から、長時間離席する
②
窃視防止の対策等
際に、あらかじめ認められた取扱者以外の者が利用する恐れがある場合には、クリアス
・
窃視防止の対策を実施すること。利用端末でデータ閲覧中の画面が取扱者以外の者
クリーン等の防止策を講ずること。
の視野に入らないよう、間仕切りの設置・座席配置の工夫、覗き見対策のシートを貼る
等。(※※)
・
NDBデータを利用するPC等の端末から離席する際には、画面ロック、サインアウ
ト等、他の者が画面を閲覧又は端末を操作できないような対策を講ずること。(※※)
・
NDBデータを利用中の画面の撮影、録画、スクリーンショットの取得を禁止するこ
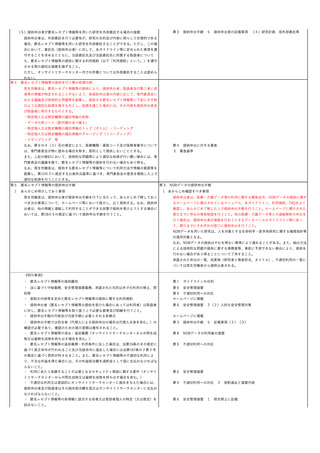
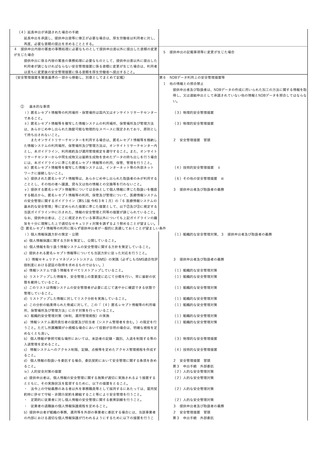
h)原則として、匿名レセプト情報等を利用する情報システムには適切に管理されてい
と。
③ 不正アクセス対策
ないメディアを接続しないこと。ただし、システム構築時に、やむをえず適切に管理さ
・
れていないメディアを使用する場合には、外部からの情報受領時にはウイルス等の不正
い、改ざん等の対象にならないように、コンピューターウイルス対策ソフトの導入等の
なソフトウェアが混入していないか確認すること。適切に管理されていないと考えられ
対策を施すこと。
るメディアを利用する際には、十分な安全確認を実施し、細心の注意を払って利用する
・
こと。常時ウイルス等の不正なソフトウェアの混入を防ぐ適切な措置をとること。ま
と。
た、その対策の有効性・安全性の確認・維持を行うこと。
・
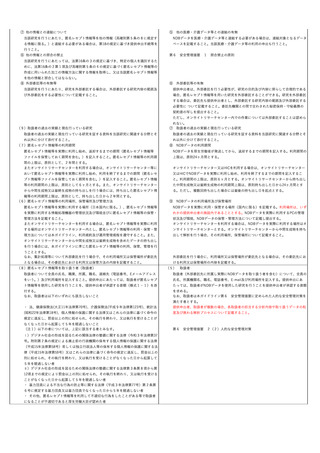
i)匿名レセプト情報等の保存・利用に際しては、インターネット等の外部ネットワー
安全性の確認・維持を行うこと 。
・ NDBデータが存在するPCやサーバー等の情報システム機器は、インターネット、
クに接続した情報システムを使用しないこと。
学内LAN、院内LAN等を含む外部ネットワークに接続しないこと。(オンサイトリサー
NDBデータを利用・保管するPC・サーバー等の情報システム機器には、情報漏え
NDBデータを利用するPC等には適切に管理されていないメディアを接続しないこ
常時不正なソフトウェアの混入を防ぐ適切な措置をとること。その対策の有効性・
チセンター、公表物確認時のメール送信を除く)
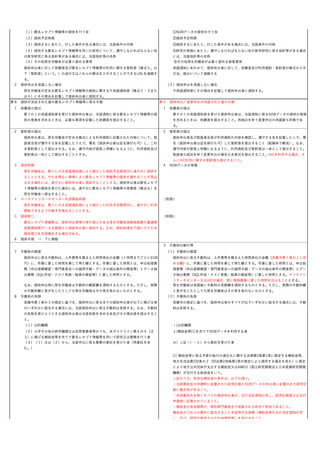
j)匿名レセプト情報等の利用終了後には、情報システム内に記録された匿名レセプト
・
情報等及び中間生成物を消去することに加え、消去後に当該機器を外部ネットワークに
ターウイルス等の有害ソフトウェアが無いか検索し、IPS機能のあるファイアウォール
接続する際には、あらかじめコンピューターウイルス等の有害ソフトウェアが無いか検
を導入するなどの安全対策に十分配意すること。
索し、ファイアウォールを導入するなどの安全対策に十分配意すること。
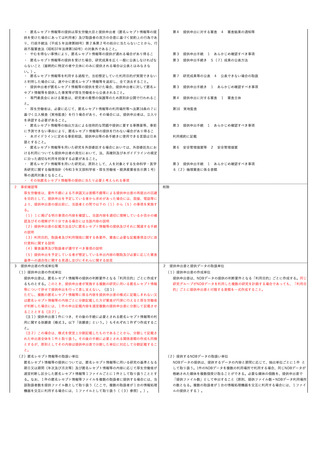
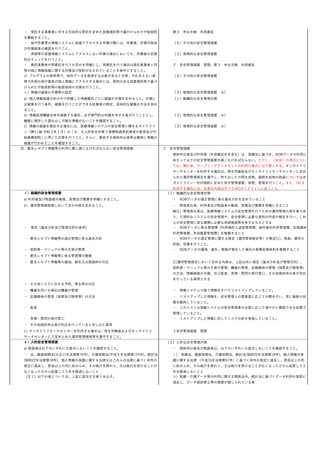
ⅴ)情報及び情報機器の持ち出しについて
消去後に当該機器を外部ネットワークに接続する際には、あらかじめコンピュー
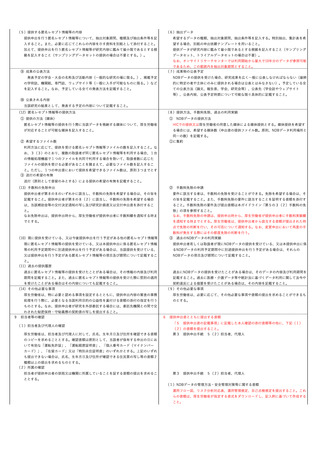
(5)情報及び情報機器の持ち出し
提供された匿名レセプト情報等の利用、管理及び保管は、事前に申し出た場所でのみ行
ⅰ)提供されたNDBデータの利用、管理及び保管は、事前に承諾された場所でのみ行う
うこととし、外部への持ち出しは行わないこと。
こととし、外部への持ち出しは行わないこと。