よむ、つかう、まなぶ。
【資料1-4】医療情報システムの安全管理に関するガイドライン第6.0版 企画管理編(案) (61 ページ)
出典
| 公開元URL | https://www.mhlw.go.jp/stf/newpage_33201.html |
| 出典情報 | 健康・医療・介護情報利活用検討会医療等情報利活用ワーキンググループ(第17回 5/24)《厚生労働省》 |
ページ画像
ダウンロードした画像を利用する際は「出典情報」を明記してください。
低解像度画像をダウンロード
プレーンテキスト
資料テキストはコンピュータによる自動処理で生成されており、完全に資料と一致しない場合があります。
テキストをコピーしてご利用いただく際は資料と付け合わせてご確認ください。
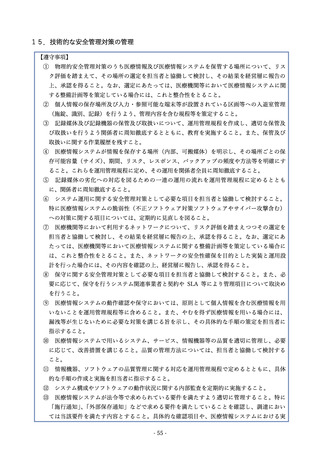
15.技術的な安全管理対策の管理
【遵守事項】
①
物理的安全管理対策のうち医療情報及び医療情報システムを保管する場所について、リス
ク評価を踏まえて、その場所の選定を担当者と協働して検討し、その結果を経営層に報告の
上、承認を得ること。なお、選定にあたっては、医療機関等において医療情報システムに関
する整備計画等を策定している場合には、これと整合性をとること。
②
個人情報の保存場所及び入力・参照可能な端末等が設置されている区画等への入退室管理
(施錠、識別、記録)を行うよう、管理内容を含む規程等を策定すること。
③
記録媒体及び記録機器の保管及び取扱いについて、運用管理規程を作成し、適切な保管及
び取扱いを行うよう関係者に周知徹底するとともに、教育を実施すること。また、保管及び
取扱いに関する作業履歴を残すこと。
④
医療情報システムが情報を保存する場所(内部、可搬媒体)を明示し、その場所ごとの保
存可能容量(サイズ)、期間、リスク、レスポンス、バックアップの頻度や方法等を明確にす
ること。これらを運用管理規程に定め、その運用を関係者全員に周知徹底すること。
⑤
記録媒体の劣化への対応を図るための一連の運用の流れを運用管理規程に定めるととも
に、関係者に周知徹底すること。
⑥
システム運用に関する安全管理対策として必要な項目を担当者と協働して検討すること。
特に医療情報システムの脆弱性(不正ソフトウェア対策ソフトウェアやサイバー攻撃含む)
への対策に関する項目については、定期的に見直しを図ること。
⑦
医療機関等において利用するネットワークについて、リスク評価を踏まえつつその選定を
担当者と協働して検討し、その結果を経営層に報告の上、承認を得ること。なお、選定にあ
たっては、医療機関等において医療情報システムに関する整備計画等を策定している場合に
は、これと整合性をとること。また、ネットワークの安全性確保を目的とした実装と運用設
計を行った場合には、その内容を確認の上、経営層に報告し、承認を得ること。
⑧
保守に関する安全管理対策として必要な項目を担当者と協働して検討すること。また、必
要に応じて、保守を行うシステム関連事業者と契約や SLA 等により管理項目について取決め
を行うこと。
⑨
医療情報システムの動作確認や保守においては、原則として個人情報を含む医療情報を用
いないことを運用管理規程等に含めること。また、やむを得ず医療情報を用いる場合には、
漏洩等が生じないために必要な対策を講じる旨を示し、その具体的な手順の策定を担当者に
指示すること。
⑩
医療情報システムで用いるシステム、サービス、情報機器等の品質を適切に管理し、必要
に応じて、改善措置を講じること。品質の管理方法については、担当者と協働して検討する
こと。
⑪
情報機器、ソフトウェアの品質管理に関する対応を運用管理規程で定めるとともに、具体
的な手順の作成と実施を担当者に指示すること。
⑫ システム構成やソフトウェアの動作状況に関する内部監査を定期的に実施すること。
⑬
医療情報システムが法令等で求められている要件を満たすよう適切に管理すること。特に
「施行通知」、「外部保存通知」などで求める要件を満たしていることを確認し、調達におい
ては当該要件を満たす内容とすること。具体的な確認項目や、医療情報システムにおける実
- 55 -
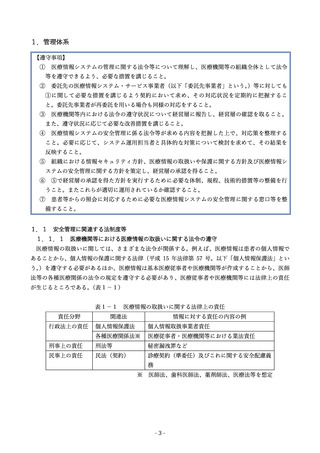
【遵守事項】
①
物理的安全管理対策のうち医療情報及び医療情報システムを保管する場所について、リス
ク評価を踏まえて、その場所の選定を担当者と協働して検討し、その結果を経営層に報告の
上、承認を得ること。なお、選定にあたっては、医療機関等において医療情報システムに関
する整備計画等を策定している場合には、これと整合性をとること。
②
個人情報の保存場所及び入力・参照可能な端末等が設置されている区画等への入退室管理
(施錠、識別、記録)を行うよう、管理内容を含む規程等を策定すること。
③
記録媒体及び記録機器の保管及び取扱いについて、運用管理規程を作成し、適切な保管及
び取扱いを行うよう関係者に周知徹底するとともに、教育を実施すること。また、保管及び
取扱いに関する作業履歴を残すこと。
④
医療情報システムが情報を保存する場所(内部、可搬媒体)を明示し、その場所ごとの保
存可能容量(サイズ)、期間、リスク、レスポンス、バックアップの頻度や方法等を明確にす
ること。これらを運用管理規程に定め、その運用を関係者全員に周知徹底すること。
⑤
記録媒体の劣化への対応を図るための一連の運用の流れを運用管理規程に定めるととも
に、関係者に周知徹底すること。
⑥
システム運用に関する安全管理対策として必要な項目を担当者と協働して検討すること。
特に医療情報システムの脆弱性(不正ソフトウェア対策ソフトウェアやサイバー攻撃含む)
への対策に関する項目については、定期的に見直しを図ること。
⑦
医療機関等において利用するネットワークについて、リスク評価を踏まえつつその選定を
担当者と協働して検討し、その結果を経営層に報告の上、承認を得ること。なお、選定にあ
たっては、医療機関等において医療情報システムに関する整備計画等を策定している場合に
は、これと整合性をとること。また、ネットワークの安全性確保を目的とした実装と運用設
計を行った場合には、その内容を確認の上、経営層に報告し、承認を得ること。
⑧
保守に関する安全管理対策として必要な項目を担当者と協働して検討すること。また、必
要に応じて、保守を行うシステム関連事業者と契約や SLA 等により管理項目について取決め
を行うこと。
⑨
医療情報システムの動作確認や保守においては、原則として個人情報を含む医療情報を用
いないことを運用管理規程等に含めること。また、やむを得ず医療情報を用いる場合には、
漏洩等が生じないために必要な対策を講じる旨を示し、その具体的な手順の策定を担当者に
指示すること。
⑩
医療情報システムで用いるシステム、サービス、情報機器等の品質を適切に管理し、必要
に応じて、改善措置を講じること。品質の管理方法については、担当者と協働して検討する
こと。
⑪
情報機器、ソフトウェアの品質管理に関する対応を運用管理規程で定めるとともに、具体
的な手順の作成と実施を担当者に指示すること。
⑫ システム構成やソフトウェアの動作状況に関する内部監査を定期的に実施すること。
⑬
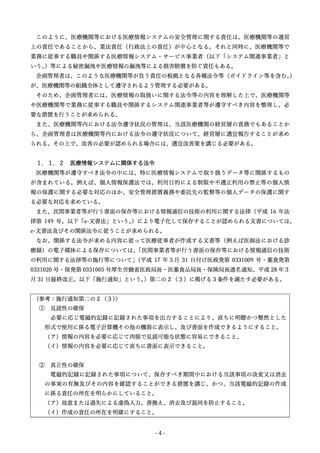
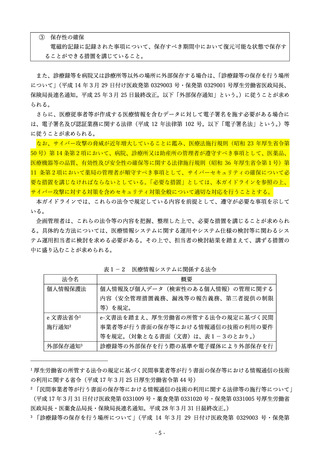
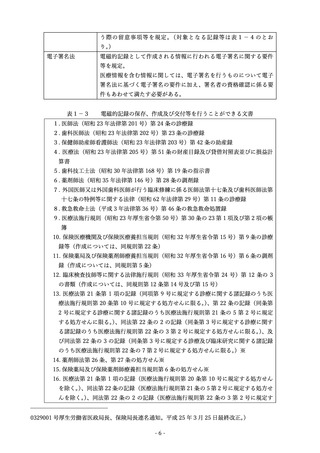
医療情報システムが法令等で求められている要件を満たすよう適切に管理すること。特に
「施行通知」、「外部保存通知」などで求める要件を満たしていることを確認し、調達におい
ては当該要件を満たす内容とすること。具体的な確認項目や、医療情報システムにおける実
- 55 -