
よむ、つかう、まなぶ。
【資料3】意見募集及び調査の結果を踏まえた「医療情報システムの安全管理に関するガイドライン第5.2版(案)」 (20 ページ)
出典
| 公開元URL | https://www.mhlw.go.jp/stf/newpage_24799.html |
| 出典情報 | 健康・医療・介護情報利活用検討会 医療等情報利活用ワーキンググループ(第10回 3/30)《厚生労働省》 |
ページ画像
ダウンロードした画像を利用する際は「出典情報」を明記してください。
低解像度画像をダウンロード
プレーンテキスト
資料テキストはコンピュータによる自動処理で生成されており、完全に資料と一致しない場合があります。
テキストをコピーしてご利用いただく際は資料と付け合わせてご確認ください。
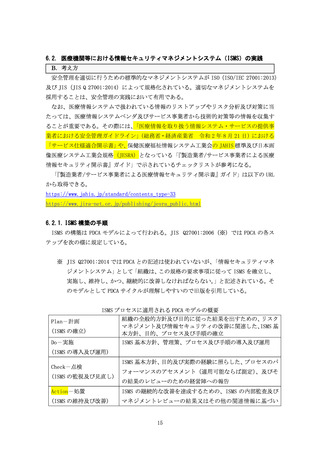
た是正処置及び予防処置の実施
P(Plan)では ISMS 構築の骨格となる文書(基本方針、運用管理規程等)により、ISMS 構
築手順を確立する。
D(Do)では P で準備した文書や手順を使って実際に ISMS を構築する。
C(Check)では構築した ISMS が適切に運用されているか、監視と見直しを行う。
A(Action)では改善すべき点が出た場合に是正処置や予防処置を検討し、ISMS を維持す
る(具体的な内容は別冊「6.2.医療機関等における情報セキュリティマネジメントシステム
(ISMS)の実践」参照)
。
6.2.2. 取扱い情報の把握
医療情報システムで扱う情報を全てリストアップし、安全管理上の重要度に応じて分類
を行い、常に最新の状態を維持する必要がある。このリストは医療情報システム安全管理責
任者が必要に応じて速やかに確認できる状態で管理されなければならない。
安全管理上の重要度は、安全性が損なわれた場合の影響の大きさに応じて決める。少なく
とも患者等の視点からみた影響の大きさと、業務継続の視点からみた影響の大きさを考慮
する必要がある。このほかにも、医療機関等の経営上の視点、人事管理上の視点等の必要な
視点を加えて重要度を分類する。
個人を識別可能な医療に係る情報の安全性に問題が生じた場合、患者等に極めて深刻な
影響を与える可能性があるため、医療情報は最も重要度の高い情報として分類される。
6.2.3. リスク分析
分類された情報ごとに、管理上の過誤、機器の故障、外部からの侵入、利用者の悪意、利
用者の過誤等の脅威を列挙する。医療機関等では一般に他の職員等への信頼に基づいて業
務を進めているため、利用者の悪意や過誤を想定することに抵抗があると思われる。しかし、
情報の安全管理を達成して説明責任を果たすためには、例え起こり得る可能性は低くても、
万一に備えて対策する必要がある。また、説明責任を果たすため、これらのリスク分析の結
果は文書化して管理する必要がある。この分析により得られた脅威に対して、6.3 章から
6.12 章の対策を行うことになる。
また、情報の安全管理や、個人情報保護法で原則禁止されている目的外利用の防止は、シ
ステム機能だけでは決して達成できないことに留意しなければならない。システムとして
可能なことは、人が正しく操作すれば誰が操作したかを明確に記録しつつ安全に稼動する
ことを保証することであり、これが限界である。したがって、人の行為も含めた脅威を想定
し、運用を含めた対策を講じることが重要である。加えて、この観点から、組織が管理しな
い機器やソフトウェア、サービスの利用を禁止することが求められる。
16