よむ、つかう、まなぶ。
【参考資料1-1】医療情報システムの安全管理に関するガイドライン第6.0版Q&A(案) (74 ページ)
出典
| 公開元URL | https://www.mhlw.go.jp/stf/newpage_33201.html |
| 出典情報 | 健康・医療・介護情報利活用検討会医療等情報利活用ワーキンググループ(第17回 5/24)《厚生労働省》 |
ページ画像
ダウンロードした画像を利用する際は「出典情報」を明記してください。
低解像度画像をダウンロード
プレーンテキスト
資料テキストはコンピュータによる自動処理で生成されており、完全に資料と一致しない場合があります。
テキストをコピーしてご利用いただく際は資料と付け合わせてご確認ください。
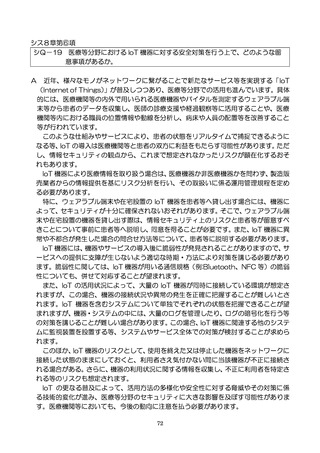
シス8章第⑧条、第⑨条、企9章第⑥条
シQ-20 「8.5 医療機関等が管理する以外の機器情報機器の利用に対する対策」
について、適切な技術的対策や運用による対策はどのようなものがあるか。
特に BYOD を行う場合に、どのような安全対策が必要か。
A
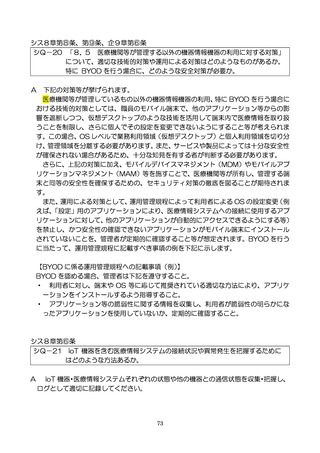
下記の対策等が挙げられます。
医療機関等が管理しているもの以外の機器情報機器の利用、特に BYOD を行う場合に
おける技術的対策としては、職員のモバイル端末で、他のアプリケーション等からの影
響を遮断しつつ、仮想デスクトップのような技術を活用して端末内で医療情報を取り扱
うことを制限し、さらに個人でその設定を変更できないようにすること等が考えられま
す。この場合、OS レベルで業務利用領域(仮想デスクトップ)と個人利用領域を切り分
け、管理領域を分離する必要があります。また、サービスや製品によっては十分な安全性
が確保されない場合があるため、十分な知見を有する者が判断する必要があります。
さらに、上記の対策に加え、モバイルデバイスマネジメント(MDM)やモバイルアプ
リケーションマネジメント(MAM)等を施すことで、医療機関等が所有し、管理する端
末と同等の安全性を確保するための、セキュリティ対策の徹底を図ることが期待されま
す。
また、運用による対策として、運用管理規程によって利用者による OS の設定変更(例
えば、
「設定」用のアプリケーションにより、医療情報システムへの接続に使用するアプ
リケーションに対して、他のアプリケーションが自動的にアクセスできるようにする等)
を禁止し、かつ安全性の確認できないアプリケーションがモバイル端末にインストール
されていないことを、管理者が定期的に確認すること等が想定されます。BYOD を行う
に当たって、運用管理規程に記載すべき事項の例を下記に示します。
【BYOD に係る運用管理規程への記載事項(例)】
BYOD を認める場合、管理者は下記を遵守すること。
・ 利用者に対し、端末や OS 等に応じて推奨されている適切な方法により、アプリケ
ーションをインストールするよう指導すること。
・ アプリケーション等の脆弱性に関する情報を収集し、利用者が脆弱性の明らかにな
ったアプリケーションを使用していないか、定期的に確認すること。
シス8章第⑥条
シQ-21 IoT 機器を含む医療情報システムの接続状況や異常発生を把握するために
はどのような方法あるか。
A
IoT 機器・医療情報システムそれぞれの状態や他の機器との通信状態を収集・把握し、
ログとして適切に記録してください。
73
シQ-20 「8.5 医療機関等が管理する以外の機器情報機器の利用に対する対策」
について、適切な技術的対策や運用による対策はどのようなものがあるか。
特に BYOD を行う場合に、どのような安全対策が必要か。
A
下記の対策等が挙げられます。
医療機関等が管理しているもの以外の機器情報機器の利用、特に BYOD を行う場合に
おける技術的対策としては、職員のモバイル端末で、他のアプリケーション等からの影
響を遮断しつつ、仮想デスクトップのような技術を活用して端末内で医療情報を取り扱
うことを制限し、さらに個人でその設定を変更できないようにすること等が考えられま
す。この場合、OS レベルで業務利用領域(仮想デスクトップ)と個人利用領域を切り分
け、管理領域を分離する必要があります。また、サービスや製品によっては十分な安全性
が確保されない場合があるため、十分な知見を有する者が判断する必要があります。
さらに、上記の対策に加え、モバイルデバイスマネジメント(MDM)やモバイルアプ
リケーションマネジメント(MAM)等を施すことで、医療機関等が所有し、管理する端
末と同等の安全性を確保するための、セキュリティ対策の徹底を図ることが期待されま
す。
また、運用による対策として、運用管理規程によって利用者による OS の設定変更(例
えば、
「設定」用のアプリケーションにより、医療情報システムへの接続に使用するアプ
リケーションに対して、他のアプリケーションが自動的にアクセスできるようにする等)
を禁止し、かつ安全性の確認できないアプリケーションがモバイル端末にインストール
されていないことを、管理者が定期的に確認すること等が想定されます。BYOD を行う
に当たって、運用管理規程に記載すべき事項の例を下記に示します。
【BYOD に係る運用管理規程への記載事項(例)】
BYOD を認める場合、管理者は下記を遵守すること。
・ 利用者に対し、端末や OS 等に応じて推奨されている適切な方法により、アプリケ
ーションをインストールするよう指導すること。
・ アプリケーション等の脆弱性に関する情報を収集し、利用者が脆弱性の明らかにな
ったアプリケーションを使用していないか、定期的に確認すること。
シス8章第⑥条
シQ-21 IoT 機器を含む医療情報システムの接続状況や異常発生を把握するために
はどのような方法あるか。
A
IoT 機器・医療情報システムそれぞれの状態や他の機器との通信状態を収集・把握し、
ログとして適切に記録してください。
73