よむ、つかう、まなぶ。
【参考資料1-9】「医療情報システムの安全管理に関するガイドライン第6.0版(案)」に関する御意見の募集について (19 ページ)
出典
| 公開元URL | https://www.mhlw.go.jp/stf/newpage_33201.html |
| 出典情報 | 健康・医療・介護情報利活用検討会医療等情報利活用ワーキンググループ(第17回 5/24)《厚生労働省》 |
ページ画像
ダウンロードした画像を利用する際は「出典情報」を明記してください。
低解像度画像をダウンロード
プレーンテキスト
資料テキストはコンピュータによる自動処理で生成されており、完全に資料と一致しない場合があります。
テキストをコピーしてご利用いただく際は資料と付け合わせてご確認ください。
206 その他・全般
経営管理編
(Governance)
-
-
207 その他・全般
経営管理編
(Governance)
1.安全管理に関
する責任・責務
P3
208 その他・全般
経営管理編
(Governance)
1.1 安全管理に
P3
関する法令の遵守
209 その他・全般
経営管理編
(Governance)
経営管理編
(Governance)
経営管理編
(Governance)
1.1.1 医療情
報システムに対す
P3
る医療機関等の責
任
1.2.1 通常時
P4
における責任
1.2.1 通常時
P4
における責任
212 その他・全般
経営管理編
(Governance)
1.2.1 通常時
P4
における責任
213 その他・全般
企画管理編
(Management)
210 その他・全般
211 その他・全般
1.管理体系
214 その他・全般
他(参考資料)
Q&A (案)
概Q-1
215 その他・全般
他(参考資料)
Q&A (案)
概Q-11
216 その他・全般
他(参考資料)
用語集
217 その他・全般
他(参考資料)
Q&A (案)
経Q-1
他(参考資料)
-
-
219 その他・全般
220 その他・全般
221 その他・全般
すべて
すべて
他(参考資料)
-
-
-
222 その他・全般
他(参考資料)
-
-
Q&A (案)
第5.2 版→第6.0
版 項目移行対応表
(案)
223 その他・全般
すべて
-
-
224 その他・全般
システム運用編
(Control)
【はじめに】
P1
225 その他・全般
企画管理編
(Management)
目次
i
~
v
226 その他・全般
企画管理編
(Management)
10.運用に対す
る点検・監査
システム運用編
(Control)
4.リスクアセス
メントを踏まえた
安全管理対策の設
計
228 その他・全般
すべて
-
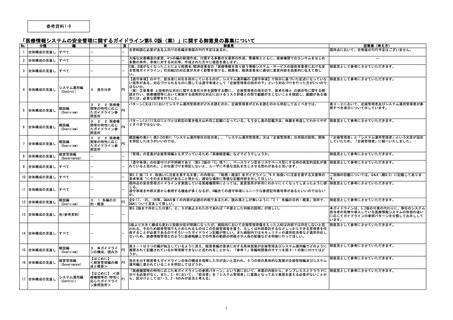
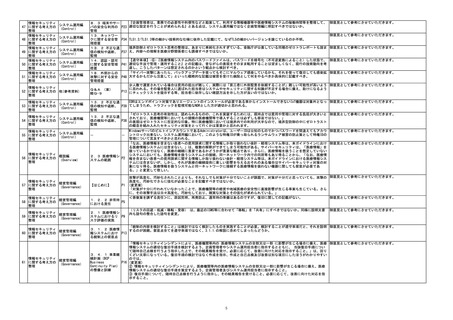
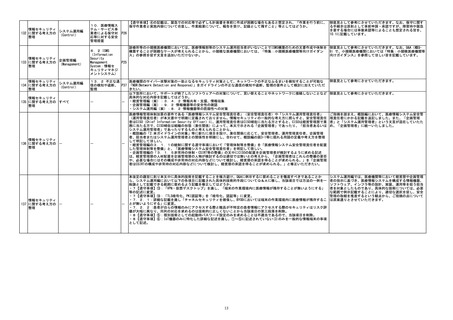
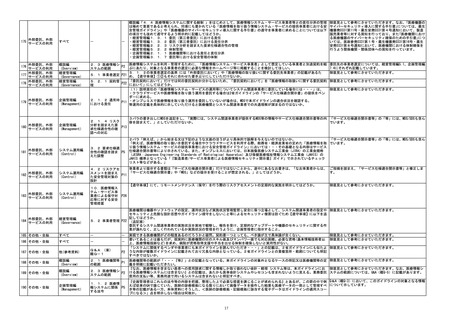
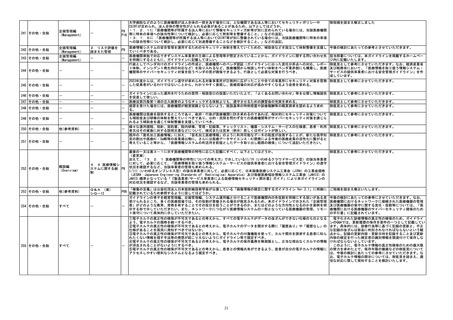
「法令等を遵守すること。」は当然のことであり経営者の責任としては② に記載があるように遵守させることが重要なため、
①を削除したらどうか。
御意見として参考にさせていただきます。
「公的な責務と考えられるため」は、「公的な責務であるため」のように言い切ったほうがより適切ではないか。
御意見として参考にさせていただきます。
①「原則として文書化し」で「原則として」は削除し、必要に応じて、解説又はQ&A等に文書化しない場合の特殊事例、条件 御意見として参考にさせていただきます。
などを記載するほうがわかりやすくなるのでは。
②「患者等への説明を適切に行うための窓口の設置」はわかりにくい。患者の医療データの取扱いに関して、患者に説明できる 御意見として参考にさせていただきます。
ようになっていればよいのではないか。
「通常時における説明責任とは、医療情報システムの機能や運用について、必要に応じて患者等に説明する責任である。」は、 御意見として参考にさせていただきます。
誤解を招くおそれがある表現ではないか。患者に医療情報システムの機能に関して説明する場合は、ほとんどなく、あくまで、
適切に管理されていることを適切な第三者に説明でき、それを患者が理解できることが重要ではないか。
「患者等からの照会に対応するために必要な医療情報システムの安全管理に関する窓口等を整備すること。」は誤解を招く表
P3 現。「医療情報システムの安全管理」に関する窓口ではなく、医療情報の取扱いに関しての問合せ、苦情に対応する窓口である
べきではないか。
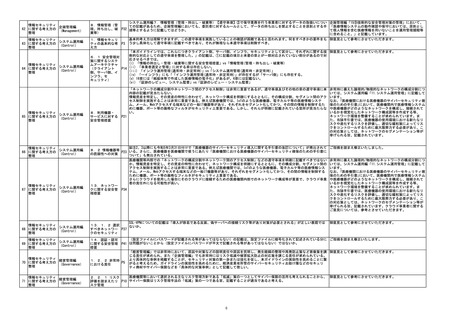
「安全管理は運用と技術とが相まって一定のレベルを達成するものです」は、今回、安全管理ガイドラインは、「経営編」「企
画管理編」「システム運用編」と分離している。このなかで「経営編」の位置付けも明確に記載したほうのがより適切なのでは
P2 ないか。
(変更案) 安全管理は経営の統制のもとに、運用と技術とが相まって一定のレベルを達成するものです
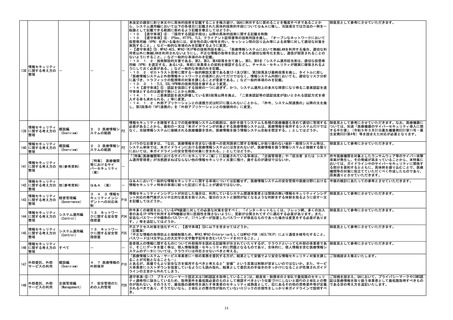
「厚生労働省として実施しているものはありませんが」としていますが、現時点までの状況等を鑑みると、厚生労働省としても
P7 説明会又は研修会等を検討していくべきではないか。
BCP[災害時、中でも大規模災害時]と記載されている。昨今は、サイバー攻撃に対してもBCPが要求されているため、それも記載
P15 すべきではないか。
令和5年4月1日から施行されている医療法施行規則第14条第2項の説明も追加すべきではないか。
P9
218 その他・全般
227 その他・全般
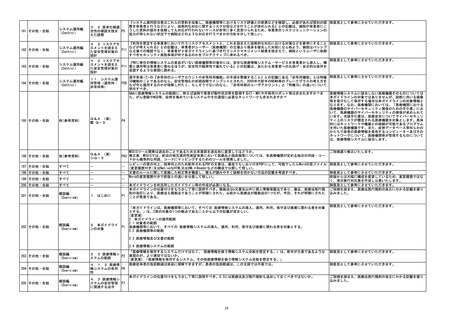
経済産業省及びIPAによる「サイバーセキュリティ経営ガイドライン」は企業に対して作成されたものであるが、さまざまな分 御意見として参考にさせていただきます。
野で整合されたガイドラインを共通言語にすることが望ましい。
責任と責務とを両方記載しているが、本文での責務は医療サービスの提供の継続性の確保、維持のみで使われていてそれ以外は 御意見として参考にさせていただきます。
責任としているため、タイトルは「・責務」は削除して「責任」だけにしていいのでは。
御意見として参考にさせていただきます。
御意見として参考にさせていただきます。
御意見として参考にさせていただきます。
ご指摘を踏まえ修正いたしました。
ご指摘を踏まえ、医療法施行規則の改正にかかる記載を盛り
込みました。
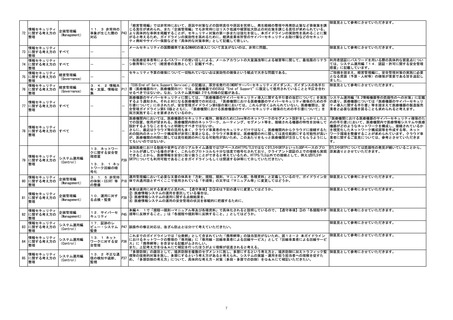
「医療法施行規則の一部を改正する省令 について」(産情発0310第2号、令和5年3月10日付け厚生労働省大臣官房医薬産業振 御意見として参考にさせていただきます。
興・医療情報審議官通知)によると、「なお、安全管理ガイドラインに記載されている内容のうち、優先的に取り組むべき事項
については、厚生労働省において別途 チェックリストを作成し、後日通知する。」と示されていた。このため、チェックリス
トに関しても早急にパブコメ等を開始していただけるといいのではないかと思われます。
しおりなしのPDFではなく、最低限しおり付きPDFにしてほしい。
最終版ではWord版、Excel版、変更履歴付き等の版も公開してほしい。
内容が大量なため第5.2版程度の「目次」が必要。
5.2 版1~5 章までの対応が省略され過ぎている。
御意見として参考にさせていただきます。
御意見として参考にさせていただきます。
御意見として参考にさせていただきます。
御意見として参考にさせていただきます。
-
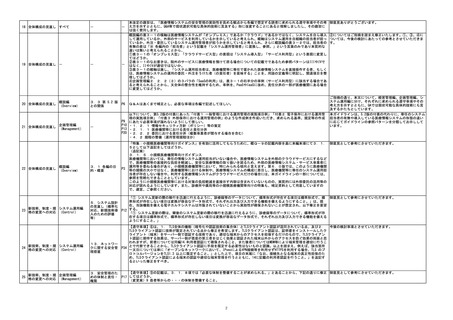
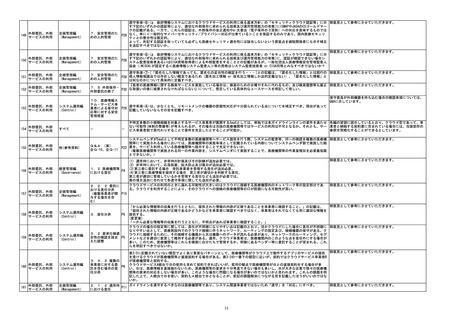
医療情報システム・サービス事業者の略称の(システム関連事業者への)について、経営管理編ではシステム関連事業者、企画 御意見として参考にさせていただきます。
管理編では委託先事業者、システム運用編では情報システム・サービス事業者(以下「事業者」という。)と統一感がない。
「医療情報システムの形態に応じた」の解釈として、医療機関が採用している情報システムが複数ある場合には、そのそれぞれ システムの全体の構成等により参照パターンが異なるため、
の情報システムの形態に応じた箇所を参照すればよい(医療機関ごとではなく、システムごとに参照箇所が異なる)という理解 複数の情報システムを導入している等の場合にあっては、必
でよいか、適用関係を明瞭化いただきたい。
要に応じて、システムの提供元である事業者に参照パターン
を確認してください。
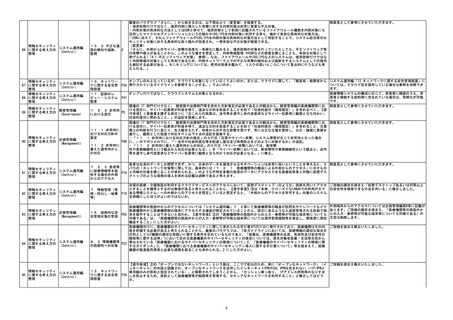
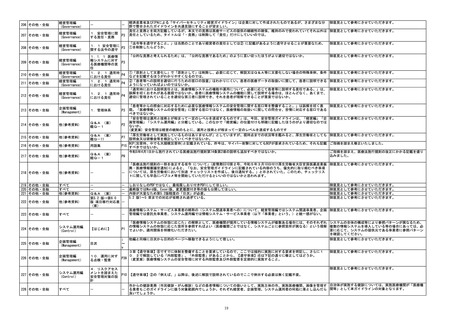
他編と同様に目次から目的のページへ移動できるようにして欲しい。
御意見として参考にさせていただきます。
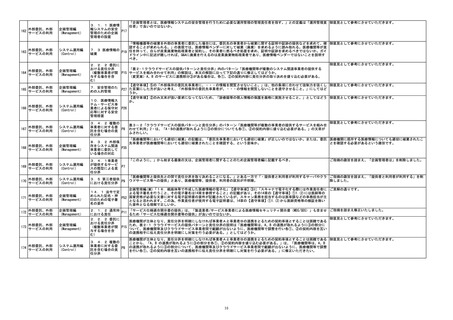
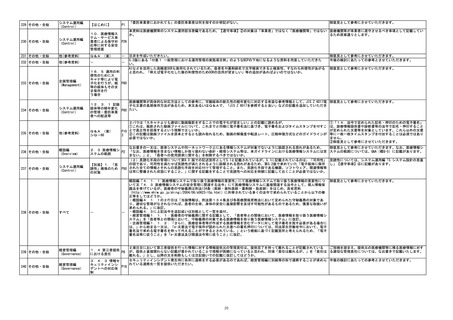
3章【遵守事項】⑧ですでに体制を整備することを要求しているので、ここでは端的に実施に対する要求を明記し、さらに1
0.2で解説している「内部監査」、「外部監査」があることから、【遵守事項】④は下記の通りに修正してはどうか。
P39 (変更案)医療情報システムの安全管理に対する内部監査及び外部監査を定期的に実施すること。
御意見として参考にさせていただきます。
御意見として参考にさせていただきます。
P10 【遵守事項】②の「例えば、」以降は、後述に解説で説明されているのでここで例示する必要は無く記載不要。
-
市からの健診業務(市民健診・がん検診)などの患者情報についての扱いとして、実施主体の市、実施医療機関、画像を管理す 自治体が実施する健診については、実施医療機関が「医療機
る業者もこのガイドラインに扱う対象範囲内でしょうか。それぞれ経営者、企画管理、システム運用者の何処に落とし込んだら 関等」として本ガイドラインの対象となります。
良いでしょうか。
19
経営管理編
(Governance)
-
-
207 その他・全般
経営管理編
(Governance)
1.安全管理に関
する責任・責務
P3
208 その他・全般
経営管理編
(Governance)
1.1 安全管理に
P3
関する法令の遵守
209 その他・全般
経営管理編
(Governance)
経営管理編
(Governance)
経営管理編
(Governance)
1.1.1 医療情
報システムに対す
P3
る医療機関等の責
任
1.2.1 通常時
P4
における責任
1.2.1 通常時
P4
における責任
212 その他・全般
経営管理編
(Governance)
1.2.1 通常時
P4
における責任
213 その他・全般
企画管理編
(Management)
210 その他・全般
211 その他・全般
1.管理体系
214 その他・全般
他(参考資料)
Q&A (案)
概Q-1
215 その他・全般
他(参考資料)
Q&A (案)
概Q-11
216 その他・全般
他(参考資料)
用語集
217 その他・全般
他(参考資料)
Q&A (案)
経Q-1
他(参考資料)
-
-
219 その他・全般
220 その他・全般
221 その他・全般
すべて
すべて
他(参考資料)
-
-
-
222 その他・全般
他(参考資料)
-
-
Q&A (案)
第5.2 版→第6.0
版 項目移行対応表
(案)
223 その他・全般
すべて
-
-
224 その他・全般
システム運用編
(Control)
【はじめに】
P1
225 その他・全般
企画管理編
(Management)
目次
i
~
v
226 その他・全般
企画管理編
(Management)
10.運用に対す
る点検・監査
システム運用編
(Control)
4.リスクアセス
メントを踏まえた
安全管理対策の設
計
228 その他・全般
すべて
-
「法令等を遵守すること。」は当然のことであり経営者の責任としては② に記載があるように遵守させることが重要なため、
①を削除したらどうか。
御意見として参考にさせていただきます。
「公的な責務と考えられるため」は、「公的な責務であるため」のように言い切ったほうがより適切ではないか。
御意見として参考にさせていただきます。
①「原則として文書化し」で「原則として」は削除し、必要に応じて、解説又はQ&A等に文書化しない場合の特殊事例、条件 御意見として参考にさせていただきます。
などを記載するほうがわかりやすくなるのでは。
②「患者等への説明を適切に行うための窓口の設置」はわかりにくい。患者の医療データの取扱いに関して、患者に説明できる 御意見として参考にさせていただきます。
ようになっていればよいのではないか。
「通常時における説明責任とは、医療情報システムの機能や運用について、必要に応じて患者等に説明する責任である。」は、 御意見として参考にさせていただきます。
誤解を招くおそれがある表現ではないか。患者に医療情報システムの機能に関して説明する場合は、ほとんどなく、あくまで、
適切に管理されていることを適切な第三者に説明でき、それを患者が理解できることが重要ではないか。
「患者等からの照会に対応するために必要な医療情報システムの安全管理に関する窓口等を整備すること。」は誤解を招く表
P3 現。「医療情報システムの安全管理」に関する窓口ではなく、医療情報の取扱いに関しての問合せ、苦情に対応する窓口である
べきではないか。
「安全管理は運用と技術とが相まって一定のレベルを達成するものです」は、今回、安全管理ガイドラインは、「経営編」「企
画管理編」「システム運用編」と分離している。このなかで「経営編」の位置付けも明確に記載したほうのがより適切なのでは
P2 ないか。
(変更案) 安全管理は経営の統制のもとに、運用と技術とが相まって一定のレベルを達成するものです
「厚生労働省として実施しているものはありませんが」としていますが、現時点までの状況等を鑑みると、厚生労働省としても
P7 説明会又は研修会等を検討していくべきではないか。
BCP[災害時、中でも大規模災害時]と記載されている。昨今は、サイバー攻撃に対してもBCPが要求されているため、それも記載
P15 すべきではないか。
令和5年4月1日から施行されている医療法施行規則第14条第2項の説明も追加すべきではないか。
P9
218 その他・全般
227 その他・全般
経済産業省及びIPAによる「サイバーセキュリティ経営ガイドライン」は企業に対して作成されたものであるが、さまざまな分 御意見として参考にさせていただきます。
野で整合されたガイドラインを共通言語にすることが望ましい。
責任と責務とを両方記載しているが、本文での責務は医療サービスの提供の継続性の確保、維持のみで使われていてそれ以外は 御意見として参考にさせていただきます。
責任としているため、タイトルは「・責務」は削除して「責任」だけにしていいのでは。
御意見として参考にさせていただきます。
御意見として参考にさせていただきます。
御意見として参考にさせていただきます。
ご指摘を踏まえ修正いたしました。
ご指摘を踏まえ、医療法施行規則の改正にかかる記載を盛り
込みました。
「医療法施行規則の一部を改正する省令 について」(産情発0310第2号、令和5年3月10日付け厚生労働省大臣官房医薬産業振 御意見として参考にさせていただきます。
興・医療情報審議官通知)によると、「なお、安全管理ガイドラインに記載されている内容のうち、優先的に取り組むべき事項
については、厚生労働省において別途 チェックリストを作成し、後日通知する。」と示されていた。このため、チェックリス
トに関しても早急にパブコメ等を開始していただけるといいのではないかと思われます。
しおりなしのPDFではなく、最低限しおり付きPDFにしてほしい。
最終版ではWord版、Excel版、変更履歴付き等の版も公開してほしい。
内容が大量なため第5.2版程度の「目次」が必要。
5.2 版1~5 章までの対応が省略され過ぎている。
御意見として参考にさせていただきます。
御意見として参考にさせていただきます。
御意見として参考にさせていただきます。
御意見として参考にさせていただきます。
-
医療情報システム・サービス事業者の略称の(システム関連事業者への)について、経営管理編ではシステム関連事業者、企画 御意見として参考にさせていただきます。
管理編では委託先事業者、システム運用編では情報システム・サービス事業者(以下「事業者」という。)と統一感がない。
「医療情報システムの形態に応じた」の解釈として、医療機関が採用している情報システムが複数ある場合には、そのそれぞれ システムの全体の構成等により参照パターンが異なるため、
の情報システムの形態に応じた箇所を参照すればよい(医療機関ごとではなく、システムごとに参照箇所が異なる)という理解 複数の情報システムを導入している等の場合にあっては、必
でよいか、適用関係を明瞭化いただきたい。
要に応じて、システムの提供元である事業者に参照パターン
を確認してください。
他編と同様に目次から目的のページへ移動できるようにして欲しい。
御意見として参考にさせていただきます。
3章【遵守事項】⑧ですでに体制を整備することを要求しているので、ここでは端的に実施に対する要求を明記し、さらに1
0.2で解説している「内部監査」、「外部監査」があることから、【遵守事項】④は下記の通りに修正してはどうか。
P39 (変更案)医療情報システムの安全管理に対する内部監査及び外部監査を定期的に実施すること。
御意見として参考にさせていただきます。
御意見として参考にさせていただきます。
P10 【遵守事項】②の「例えば、」以降は、後述に解説で説明されているのでここで例示する必要は無く記載不要。
-
市からの健診業務(市民健診・がん検診)などの患者情報についての扱いとして、実施主体の市、実施医療機関、画像を管理す 自治体が実施する健診については、実施医療機関が「医療機
る業者もこのガイドラインに扱う対象範囲内でしょうか。それぞれ経営者、企画管理、システム運用者の何処に落とし込んだら 関等」として本ガイドラインの対象となります。
良いでしょうか。
19