よむ、つかう、まなぶ。
医療機関における医療機器のサイバーセキュリティ確保のための手引書案 (19 ページ)
出典
| 公開元URL | |
| 出典情報 | 医療機関における医療機器のサイバーセキュリティ確保のための手引書案に関する御意見の募集について(12/26)《厚生労働省》 |
ページ画像
ダウンロードした画像を利用する際は「出典情報」を明記してください。
低解像度画像をダウンロード
プレーンテキスト
資料テキストはコンピュータによる自動処理で生成されており、完全に資料と一致しない場合があります。
テキストをコピーしてご利用いただく際は資料と付け合わせてご確認ください。
医療機関向け手引書 V33B
519
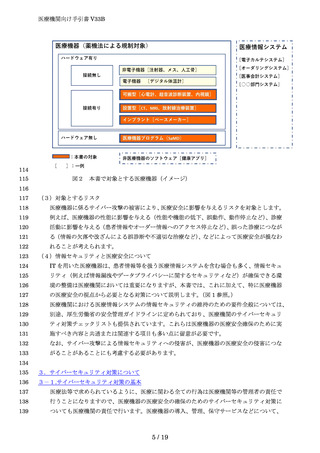
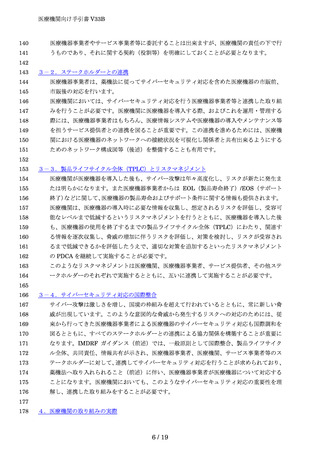
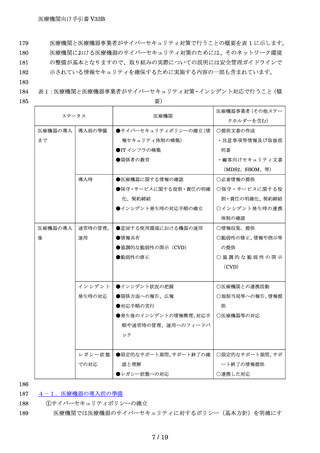
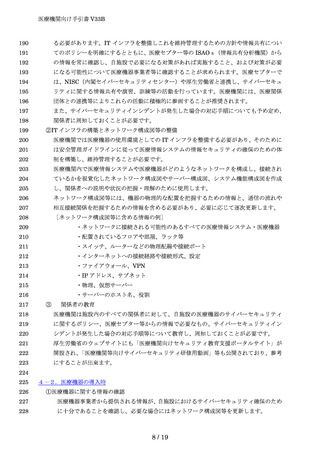
ーセキュリティに関する一般指針原則を示す。本ガイダンスの全体を通して述べられてい
520
る当該原則は、医療機器の全体的なサイバーセキュリティを向上させるために重要であり、
521
これに従うことで、患者の安全を確保する上で有益な効果を得られることが期待される。
522
(1)国際整合(Global Harmonization)
523
サイバーセキュリティに対する取り組みの国際的整合は、イノベーションを促進し、安全
524
で効果的な医療機器を遅滞なく患者の治療に使用可能とすると共に、患者安全の維持を確
525
保するために必要である。
526
(2)製品ライフサイクルの全体(Total Product Life Cycle (TPLC))
)
527
サイバーセキュリティの脅威及び脆弱性に関するリスクは、初期構想段階から EOS に至
528
る、医療機器の製品寿命に関する全ての段階を通して検討することが望ましい。リスクマ
529
ネジメントを製品の全ライフサイクルにわたって適用し、サイバーセキュリティのコント
530
ロール及び緩和策を組み込む際、医療機器の安全性及び基本性能を維持することが重要で
531
ある。
532
(3)共同責任(Shared Responsibility)
533
医療機器のサイバーセキュリティは、製造業者、医療機関、規制当局及び脆弱性発見者の
534
共同責任である。全ての責任関係者は、医療機器の全ライフサイクルを通して、潜在的な
535
サイバーセキュリティリスク及び脅威を継続的に監視、評価、緩和、情報共有、対応する
536
ため、自らの責任を理解し、他の責任関係者と密接に連携する必要がある
537
(4)情報共有(Information Sharing)
538
サイバーセキュリティに関する情報の共有は、安全でセキュアな医療機器を実現するため
539
の TPLC アプローチの基礎原則である。サイバーセキュリティの情報を共有するため、
540
全ての責任関係者が、市販前及び市販後に積極的に対応することが奨励される。その一環
541
と し て、 全て の責 任関係 者 は、 情報 共有 分析機 関 (Information Sharing Analysis
542
Organizations:ISAOs)に積極的に参加することが奨励される。もう一つの情報共有手
543
法として、協調的な脆弱性の開示(CVD)が挙げられる。
544
19 / 19