よむ、つかう、まなぶ。
【資料2-2】医療情報システムの安全管理に関するガイドライン 第6.0版 概要.pdf (31 ページ)
出典
| 公開元URL | https://www.mhlw.go.jp/stf/newpage_29667.html |
| 出典情報 | 健康・医療・介護情報利活用検討会 医療等情報利活用ワーキンググループ(第13回 12/15)《厚生労働省》 |
ページ画像
ダウンロードした画像を利用する際は「出典情報」を明記してください。
低解像度画像をダウンロード
プレーンテキスト
資料テキストはコンピュータによる自動処理で生成されており、完全に資料と一致しない場合があります。
テキストをコピーしてご利用いただく際は資料と付け合わせてご確認ください。
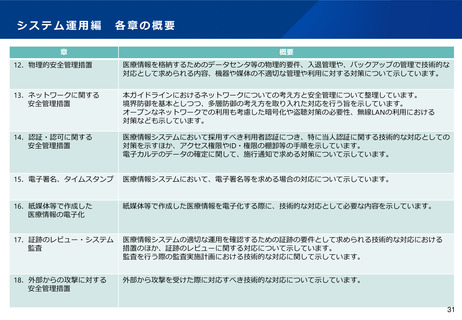
システム運用編
章
各章の概要
概要
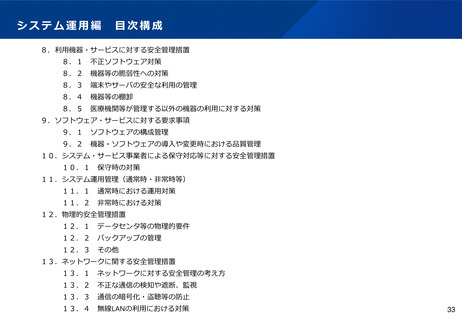
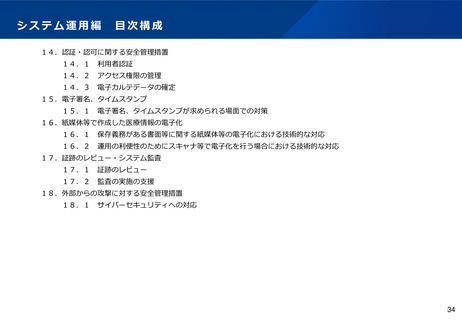
12.物理的安全管理措置
医療情報を格納するためのデータセンタ等の物理的要件、入退管理や、バックアップの管理で技術的な
対応として求められる内容、機器や媒体の不適切な管理や利用に対する対策について示しています。
13.ネットワークに関する
安全管理措置
本ガイドラインにおけるネットワークについての考え方と安全管理について整理しています。
境界防御を基本としつつ、多層防御の考え方を取り入れた対応を行う旨を示しています。
オープンなネットワークでの利用も考慮した暗号化や盗聴対策の必要性、無線LANの利用における
対策なども示しています。
14.認証・認可に関する
安全管理措置
医療情報システムにおいて採用すべき利用者認証につき、特に当人認証に関する技術的な対応としての
対策を示すほか、アクセス権限やID・権限の棚卸等の手順を示しています。
電子カルテのデータの確定に関して、施行通知で求める対策について示しています。
15.電子署名、タイムスタンプ
医療情報システムにおいて、電子署名等を求める場合の対応について示しています。
16.紙媒体等で作成した
医療情報の電子化
紙媒体等で作成した医療情報を電子化する際に、技術的な対応として必要な内容を示しています。
17.証跡のレビュー・システム
監査
医療情報システムの適切な運用を確認するための証跡の要件として求められる技術的な対応における
措置のほか、証跡のレビューに関する対応について示しています。
監査を行う際の監査実施計画における技術的な対応に関して示しています。
18.外部からの攻撃に対する
安全管理措置
外部から攻撃を受けた際に対応すべき技術的な対応について示しています。
31
章
各章の概要
概要
12.物理的安全管理措置
医療情報を格納するためのデータセンタ等の物理的要件、入退管理や、バックアップの管理で技術的な
対応として求められる内容、機器や媒体の不適切な管理や利用に対する対策について示しています。
13.ネットワークに関する
安全管理措置
本ガイドラインにおけるネットワークについての考え方と安全管理について整理しています。
境界防御を基本としつつ、多層防御の考え方を取り入れた対応を行う旨を示しています。
オープンなネットワークでの利用も考慮した暗号化や盗聴対策の必要性、無線LANの利用における
対策なども示しています。
14.認証・認可に関する
安全管理措置
医療情報システムにおいて採用すべき利用者認証につき、特に当人認証に関する技術的な対応としての
対策を示すほか、アクセス権限やID・権限の棚卸等の手順を示しています。
電子カルテのデータの確定に関して、施行通知で求める対策について示しています。
15.電子署名、タイムスタンプ
医療情報システムにおいて、電子署名等を求める場合の対応について示しています。
16.紙媒体等で作成した
医療情報の電子化
紙媒体等で作成した医療情報を電子化する際に、技術的な対応として必要な内容を示しています。
17.証跡のレビュー・システム
監査
医療情報システムの適切な運用を確認するための証跡の要件として求められる技術的な対応における
措置のほか、証跡のレビューに関する対応について示しています。
監査を行う際の監査実施計画における技術的な対応に関して示しています。
18.外部からの攻撃に対する
安全管理措置
外部から攻撃を受けた際に対応すべき技術的な対応について示しています。
31