よむ、つかう、まなぶ。
令和6年度版医療機関におけるサイバーセキュリティ対策チェックリスト (1 ページ)
出典
| 公開元URL | https://www.city.sasebo.lg.jp/hokenhukusi/hokfuk/r6nendo.html |
| 出典情報 | 令和6年度版「医療機関におけるサイバーセキュリティ対策チェックリスト」及び「医療機関におけるサイバーセキュリティ対策チェックリストマニュアル-医療機関・事業者向け-」について(5/13)《厚生労働省》 |
ページ画像
ダウンロードした画像を利用する際は「出典情報」を明記してください。
低解像度画像をダウンロード
プレーンテキスト
資料テキストはコンピュータによる自動処理で生成されており、完全に資料と一致しない場合があります。
テキストをコピーしてご利用いただく際は資料と付け合わせてご確認ください。
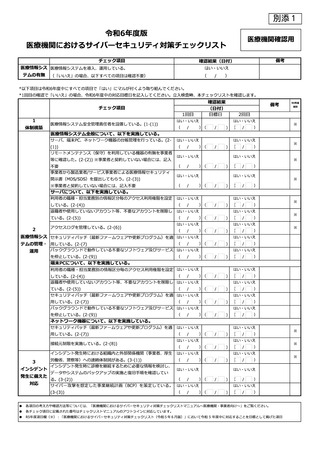
別添1
令和6年度版
医療機関確認用
医療機関におけるサイバーセキュリティ対策チェックリスト
チェック項目
備考
確認結果(日付)
医療情報シス 医療情報システムを導入、運用している。
はい・いいえ
テムの有無
(
(「いいえ」の場合、以下すべての項目は確認不要)
/
)
*以下項目は令和6年度中にすべての項目で「はい」にマルが付くよう取り組んでください。
*1回目の確認で「いいえ」の場合、令和6年度中の対応目標日を記入してください。立入検査時、本チェックリストを確認します。
確認結果
(日付)
目標日
チェック項目
1回目
1
体制構築
医療情報システム安全管理責任者を設置している。(1-(1))
備考
/
はい・いいえ
)(
/
項目
2回目
はい・いいえ
(
R5年度
)
(
/
)
※
医療情報システム全般について、以下を実施している。
サーバ、端末PC、ネットワーク機器の台帳管理を行っている。(2-
はい・いいえ
(1))
リモートメンテナンス(保守)を利用している機器の有無を事業者
(
等に確認した。(2-(2)) ※事業者と契約していない場合には、記入
不要
事業者から製造業者/サービス事業者による医療情報セキュリティ
開示書(MDS/SDS)を提出してもらう。(2-(3))
※事業者と契約していない場合には、記入不要
/
はい・いいえ
)(
/
)
はい・いいえ
(
/
/
/
)
はい・いいえ
)(
/
)
はい・いいえ
(
(
(
/
/
)
(
/
※
)
はい・いいえ
)(
※
※
)
サーバについて、以下を実施している。
2
利用者の職種・担当業務別の情報区分毎のアクセス利用権限を設定
はい・いいえ
している。(2-(4))
(
退職者や使用していないアカウント等、不要なアカウントを削除し
はい・いいえ
ている。(2-(5))
(
アクセスログを管理している。(2-(6))
/
/
はい・いいえ
)(
/
)
/
)(
/
)
運用
(
/
)(
/
)
(
/
(
/
)
(
/
)
※
※
※
はい・いいえ
)(
/
)
バックグラウンドで動作している不要なソフトウェア及びサービス はい・いいえ
を停止している。(2-(9))
)
はい・いいえ
医療情報シス セキュリティパッチ(最新ファームウェアや更新プログラム)を適 はい・いいえ
テムの管理・ 用している。(2-(7)
/
はい・いいえ
はい・いいえ
(
(
(
/
)
はい・いいえ
)(
/
)
(
/
)
端末PCについて、以下を実施している。
利用者の職種・担当業務別の情報区分毎のアクセス利用権限を設定 はい・いいえ
はい・いいえ
(
/
)(
している。(2-(4))
退職者や使用していないアカウント等、不要なアカウントを削除し はい・いいえ
/
ている。(2-(5))
/
(
/
)(
)
(
/
)
(
/
)
(
/
)
はい・いいえ
)(
/
)
バックグラウンドで動作している不要なソフトウェア及びサービス はい・いいえ
を停止している。(2-(9))
/
はい・いいえ
セキュリティパッチ(最新ファームウェアや更新プログラム)を適 はい・いいえ
用している。(2-(7))
(
(
/
)
はい・いいえ
)(
/
)
(
/
)
ネットワーク機器について、以下を実施している。
セキュリティパッチ(最新ファームウェアや更新プログラム)を適
はい・いいえ
用している。(2-(7))
(
接続元制限を実施している。(2-(8))
3
インシデント
発生に備えた
対応
/
)(
/
)
はい・いいえ
(
/
インシデント発生時における組織内と外部関係機関(事業者、厚生
はい・いいえ
労働省、警察等)への連絡体制図がある。(3-(1))
インシデント発生時に診療を継続するために必要な情報を検討し、
(
データやシステムのバックアップの実施と復旧手順を確認してい
はい・いいえ
/
)(
/
)
)
(
/
)
はい・いいえ
)(
/
)
(
/
)
はい・いいえ
(
/
)(
る。(3-(2))
サイバー攻撃を想定した事業継続計画(BCP)を策定している。 はい・いいえ
/
(3-(3))
/
/
/
はい・いいえ
はい・いいえ
(
(
)(
)
(
/
)
はい・いいえ
)
(
/
)
●
各項目の考え方や確認方法等については、「医療機関におけるサイバーセキュリティ対策チェックリストマニュアル~医療機関・事業者向け~」をご覧ください。
●
各チェック項目に記載された番号はチェックリストマニュアルのアウトラインに対応しています。
●
R5年度項目欄(※):「医療機関におけるサイバーセキュリティ対策チェックリスト(令和5年6月版)」において令和 5 年度中に対応することを目標として掲げた項目
※
※
※